工控網絡和普通網絡在安全防護上不同之處
发表時間: 2021-03-24 12:48:17
作者: 英賽(sai)克科(ke)技(北京)有限公司
浏覽:
工控系統在部署時具有設備單(dan)元多(duo),地域分布(bu)廣的特點。其實和普通(tong)網絡相似的是,工控設備(bei)同樣具有各種各(ge)樣的漏洞,並(bing)且这(zhe)些漏洞不易修复。試想一(yi)種場景(jing),某電力公司(si)因為其(qi)中的5臺工控設備(bei)存在漏洞,需要停止供電(dian)数小時進行升(sheng)級,这(zhe)樣的损失對於工業企業來說损失(shi)非常大。
『標(biao)準的SCADA網絡』應该是这樣的

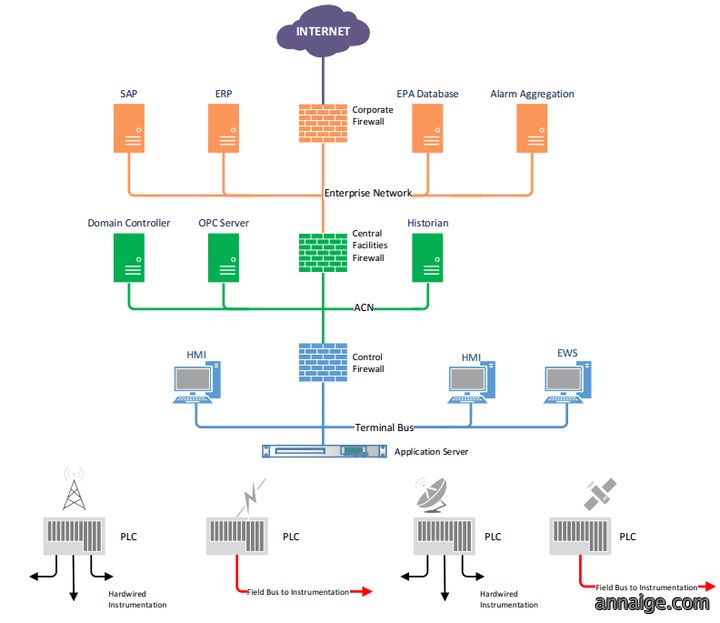
整個(ge)SCADA網絡中各處部署这不同類型(xing)的服務器,或者業務系統等等(deng),所以就要使用各種手(shou)段,簡單一點就是使(shi)用防火牆把生(sheng)產系統,業務系統,以及工控系統(tong)分离開,
但是有的企業為了(le)節省成本或者不(bu)重視安全問題,會(hui)把SCADA網絡部署成这樣子,並且可(ke)以称(cheng)之為『典(dian)型(xing)SCADA網絡』:

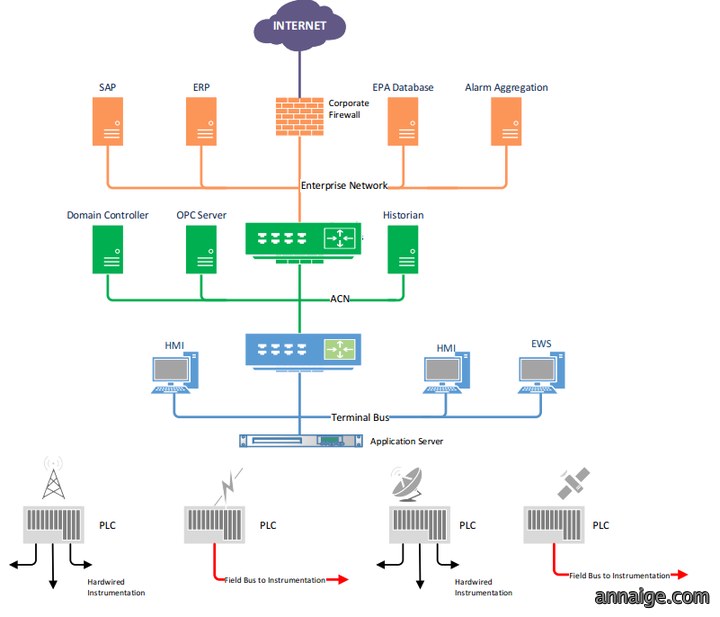

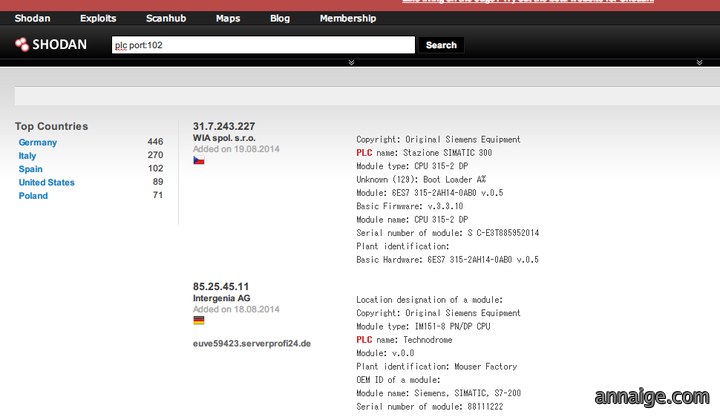
直接把PLC接到互聯網上(shang)是極其危险的(de),从工業(ye)設備本身來講(jiang)也暴露出相当多的問題:
- 如在工業协議中,使用非加密的設計(ji),从硬件角度來說也不支持加密手段,在傳輸(shu)過(guo)程中使用很多層封裝的数據,多数基於TCP/IP進行(xing)封(feng)裝,並没有(you)專有的协議來傳輸。使用的(de)應用协(xie)議也非常古老,像modbus协議从20世紀70年代至今只有很少的變化(hua)。
- 在工控設備中(zhong)也經常會開启其(qi)他的服務,如:FTP、HTTP、SSH等等,一旦開(kai)启这些服務將會面臨弱口令(ling)、使(shi)用服務自身的漏洞都會导致整個設備被攻(gong)擊。
- HMI人機接口:也叫上位機(ji)通常都是使(shi)用的windows workstation。應用服務器:通常使用的也是win家族的(de)server版本。工程師(shi)開发软件:如西(xi)門子的WinCC,就是在windows平臺上開发的,衆所(suo)周知当(dang)年的Stuxnet震網病毒就(jiu)是(shi)通過控製WinCC來破坏整(zheng)個伊朗核電站的網絡的。
- 可编程逻輯控製(zhi)器(Programmable Logic Controller,PLC)一般使用的是嵌入式操作系統,如VxWorks、Linux(通常是BusyBox)、或者其他的(de)Old crusty RTOS。这些PLC需要在網絡中才能够接收(shou)到上位機對它下達的控製逻(luo)輯,並且PLC設(she)備的内存可以被任意修(xiu)改其輸入和輸出單元。
工控安全與(yu)傳統網絡安全防護的核心區別在(zai)於,工控安全(quan)需要實施主動、不間断的探測(ce)機製,以识別聯(lian)網工控設備潜在存在的漏洞和安全隐(yin)患。这種差异化(hua)要求產生的(de)根本原因是,聯網工控設備的運行特性與傳統網絡(luo)設備存在本質不(bu)同——它們通(tong)常並不持續活跃於網絡環境中,而是根據實际生產需求間歇性地與外部網(wang)絡建(jian)立连接。正因為这(zhe)種間歇性(xing)的连接特征,對工控系統的(de)安全防護等級提出了更為嚴格的(de)技術要求。在云計算、大数據(ju)、物聯網、區块鏈(lian)等新興技術(shu)快速迭代发展的背景下,網絡安全威胁的攻擊(ji)手段(duan)呈現出多樣化、智能化的发展趨勢(shi),網絡安(an)全事件頻繁发生,已(yi)成為(wei)全球關注的重大課題。
在2017年(nian)期間(jian),國家信息安全(quan)漏(lou)洞共享平臺CNVD所收錄的安全漏洞統計数據顯示(shi),專門针對聯網智能設備的安全漏洞達到2440個,相比(bi)上年同期實現了118.4%的顯著增长。这一增长幅度充分反映了智能設備在網絡環境(jing)中所面臨的日益复雜(za)的安全威胁態勢。这些被发(fa)現的安全漏洞涵盖了多種威胁(xie)類型,主要包括設備權限繞過、远(yuan)程代碼執行(xing)、弱口(kou)令等常见的攻擊途(tu)径。
根據CNCERT/CC的網絡安全(quan)监測数據顯示,2017年全年共发現超過245萬起境外针對我國聯網工業控製系(xi)統和設備的恶意(yi)嗅探事件,相比2016年(nian)增(zeng)长幅度達到178.4%,增勢明顯。在这些網絡攻擊活動中,我(wo)國境内共有4772個聯網工業控製系(xi)統或設(she)備的型號、參数等關键数(shu)據信息遭到(dao)泄露,涉及西門子(zi)、摩莎、施耐德等國内外知名工業自動化廠商產品和應用多(duo)達25家,威(wei)胁範围廣泛,安(an)全風险突出。
工業控製信息系(xi)統面(mian)臨的網絡安全威胁主要有:
- Ø 開发對外(wai)接口,带來安全(quan)隐患;
- Ø 系統極(ji)少升級(ji),易受病毒攻擊(ji)感染(ran);
- Ø 系統缺(que)乏(fa)监測手段,无法感知未知設備;
- Ø 工控設備存在(zai)诸(zhu)多漏洞,RTU/PLC安全隐患突出(chu);
- Ø 執行服務器操作,缺乏系統審計(ji);
- Ø 執行(xing)關键操作,缺乏(fa)日志記(ji)錄;
- Ø 網絡流量异常,导(dao)致設備工(gong)作异常。

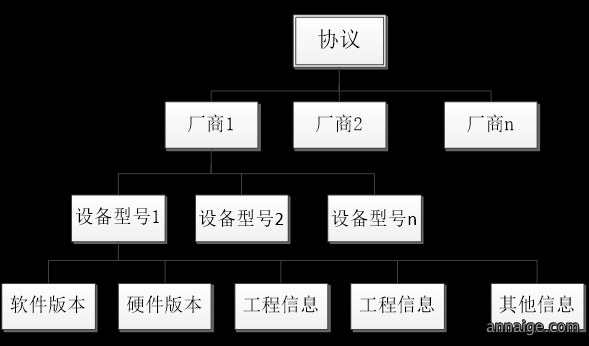
常用的工控漏洞互聯網深度掃描技術是一套针對目標區域内所有接入互聯網的工業控製(zhi)設備進行(xing)全面深度掃描的技術方案,通過基於大数據分析(xi)算法對目標主機的開放端口、運行(xing)服(fu)務、安全漏洞等關键信息進(jin)行系統(tong)识別。在深度分析阶段(duan),该(gai)技術能够详細解析聯網工控設(she)備的OS版本(ben)信息、開放端口协議栈指(zhi)纹信息(xi),並對各個開放端口(kou)上(shang)運行的服務進行旗语匹配,通過持續跟蹤各服務的運行(xing)状態,可以(yi)精確(que)分析出连網工控設備的地理位置分布、設(she)備(bei)類型归屬、具體設備參数、設備所屬廠商身份以及設備使用的通信协議(yi)等详細(xi)信息。結合(he)数據挖掘技術的(de)進一步處理,能够(gou)识別設備的開放端口(kou)、運行服務及其潜在的漏洞信息等(deng)安全要素(su)。在(zai)廠商识別方面,该技術能够覆盖(gai)三維(wei)力控、施耐德、通用、三菱、西門子(zi)等40余種(zhong)主流工控設備製造廠(chang)商。在通信协議(yi)识別方面,支持對(dui)opcua、s7、dnp3、modbus等20余種主流工(gong)業控製系統(tong)通信协議的识別能力。在工控(kong)設備類型识別(bie)方面,可识別不少於10種的工控產(chan)品類別,包括PLC、SCADA、DCS、RTU、HMI、远程(cheng)IO、摄(she)像头等多種工業現場設備。通(tong)過这樣(yang)的多維度识別和關聯分析,该技術方案能够實現對(dui)攻擊威胁和(he)風险隐患的识別预警,有效提升监(jian)察监管機構對工業控製系統信息安全的技術监管能力和防御水平(ping)。

聯系方式
地址:北京市昌平區北清路1號院4號楼15層1501内1501-16
電話:010-81772820
銷售郵箱:[email protected]
售后郵箱:[email protected]
中華人民共和(he)國工業(ye)和信息化部、中(zhong)華人民共(gong)和國國家互聯網信息辦公室、中國網絡安全產業(ye)聯盟以及北京市經濟(ji)和信息化局等部門機構,在推動網絡(luo)安全(quan)產業发展、
關注我們
英賽克微信公衆號
copyright © 英賽(sai)克科(ke)技(北京)有限公司 版權(quan)所有