火電廠辅控系統工控安全建(jian)設方(fang)案


行業現状
行業現状
随着(zhe)“互聯網+電力”的深(shen)度耦合(he)发展,電力生產對現場設備之間的信息互通提出了更高的要(yao)求(qiu),以工業以太(tai)網為代表的組網技術不(bu)断得到廣泛應用,電力系統建設已不再是系統的簡單(dan)集成,而是(shi)向網絡化、智能化方向(xiang)全面拓展。在兩化(hua)融合以及智能電網的背景趨勢下,電力企(qi)業工業控製系統的管理控製(zhi)一體化、網絡化、智能化已是大勢所趨。
電力控(kong)製系統的網絡化(hua)、智(zhi)能化在提高生產效率和管理效率的同時,使(shi)電力控製系統攻擊面持續擴大(da),為恶意攻擊者(zhe)增加了(le)新的攻擊途径,针對電力企業生產控製系統的攻擊技術和手段不断(duan)发展,各種生(sheng)產控製系統(tong)恶意软件以及安全事件層出不穷,使得電力企業生產控製系(xi)統面臨越來越多的安全威胁(xie)和挑战。
安全隐患
安全隐患
結合目前各火電廠的系統特點及发展状(zhuang)况(kuang),火電(dian)廠控製系統存在以下安全風险:

火電企業没有對其内部生(sheng)產控製系統及網絡進(jin)行分區、分層。

火電企(qi)業没有對其内(nei)部不同安全級控製系統進行逻輯隔离和访問控製,不同安全級控製系統(tong)直连互通(tong)。

火電(dian)企業生(sheng)產網操作站、工程師站等缺(que)乏必要的主機安(an)全防護措施。

火電企業缺乏運維審(shen)計措施。

火電企業(ye)内部(bu)控製系統及網絡缺乏安全监測與審計措施。

火電企業内部缺乏統一的安全管理平臺。
遵循標準
遵循標準
法律依據:
《中(zhong)華人民共和國(guo)網絡安全法》第(di)三(san)十一条明確規定:“國家對公共通信和信(xin)息服務、能源、交通(tong)、水利、金融(rong)、公共服務、電子(zi)政(zheng)務等重要行業和领域,以(yi)及其他一旦遭到破坏、喪(sang)失功能或者数據(ju)泄露,可能嚴重危害國家安全、國計民生、公共利益的(de)關键信息基礎(chu)設施,在網(wang)絡安全等級保護製度的(de)基礎上,實行重點保(bao)護。”為火電廠辅控系統工控安全建設提供了法律依據。
政策規範:
•《電力监控系統安全防護总體方案等安全防護方案(an)和評(ping)估規範》國能安全〔2015〕36號
•《電力监控系(xi)統安全防護規定》國家发改委 第14號令
•《電力行業網絡與信息安全管(guan)理辦法》國能安全〔2014〕317號
•《工業(ye)控(kong)製系統信息安全防護指南》工信(xin)软(ruan)函〔2016〕338號
•《GB/T 22239網絡安全等級(ji)保護基本要求》
•《GB/T 30976.1-2014——工業控製系統信息安全(quan) 第1部分:評估規範(fan)》
•《GB/T 30976.2-2014——工業控製系統信息安全(quan) 第2部分:驗收規範》
解決方案
解決方案
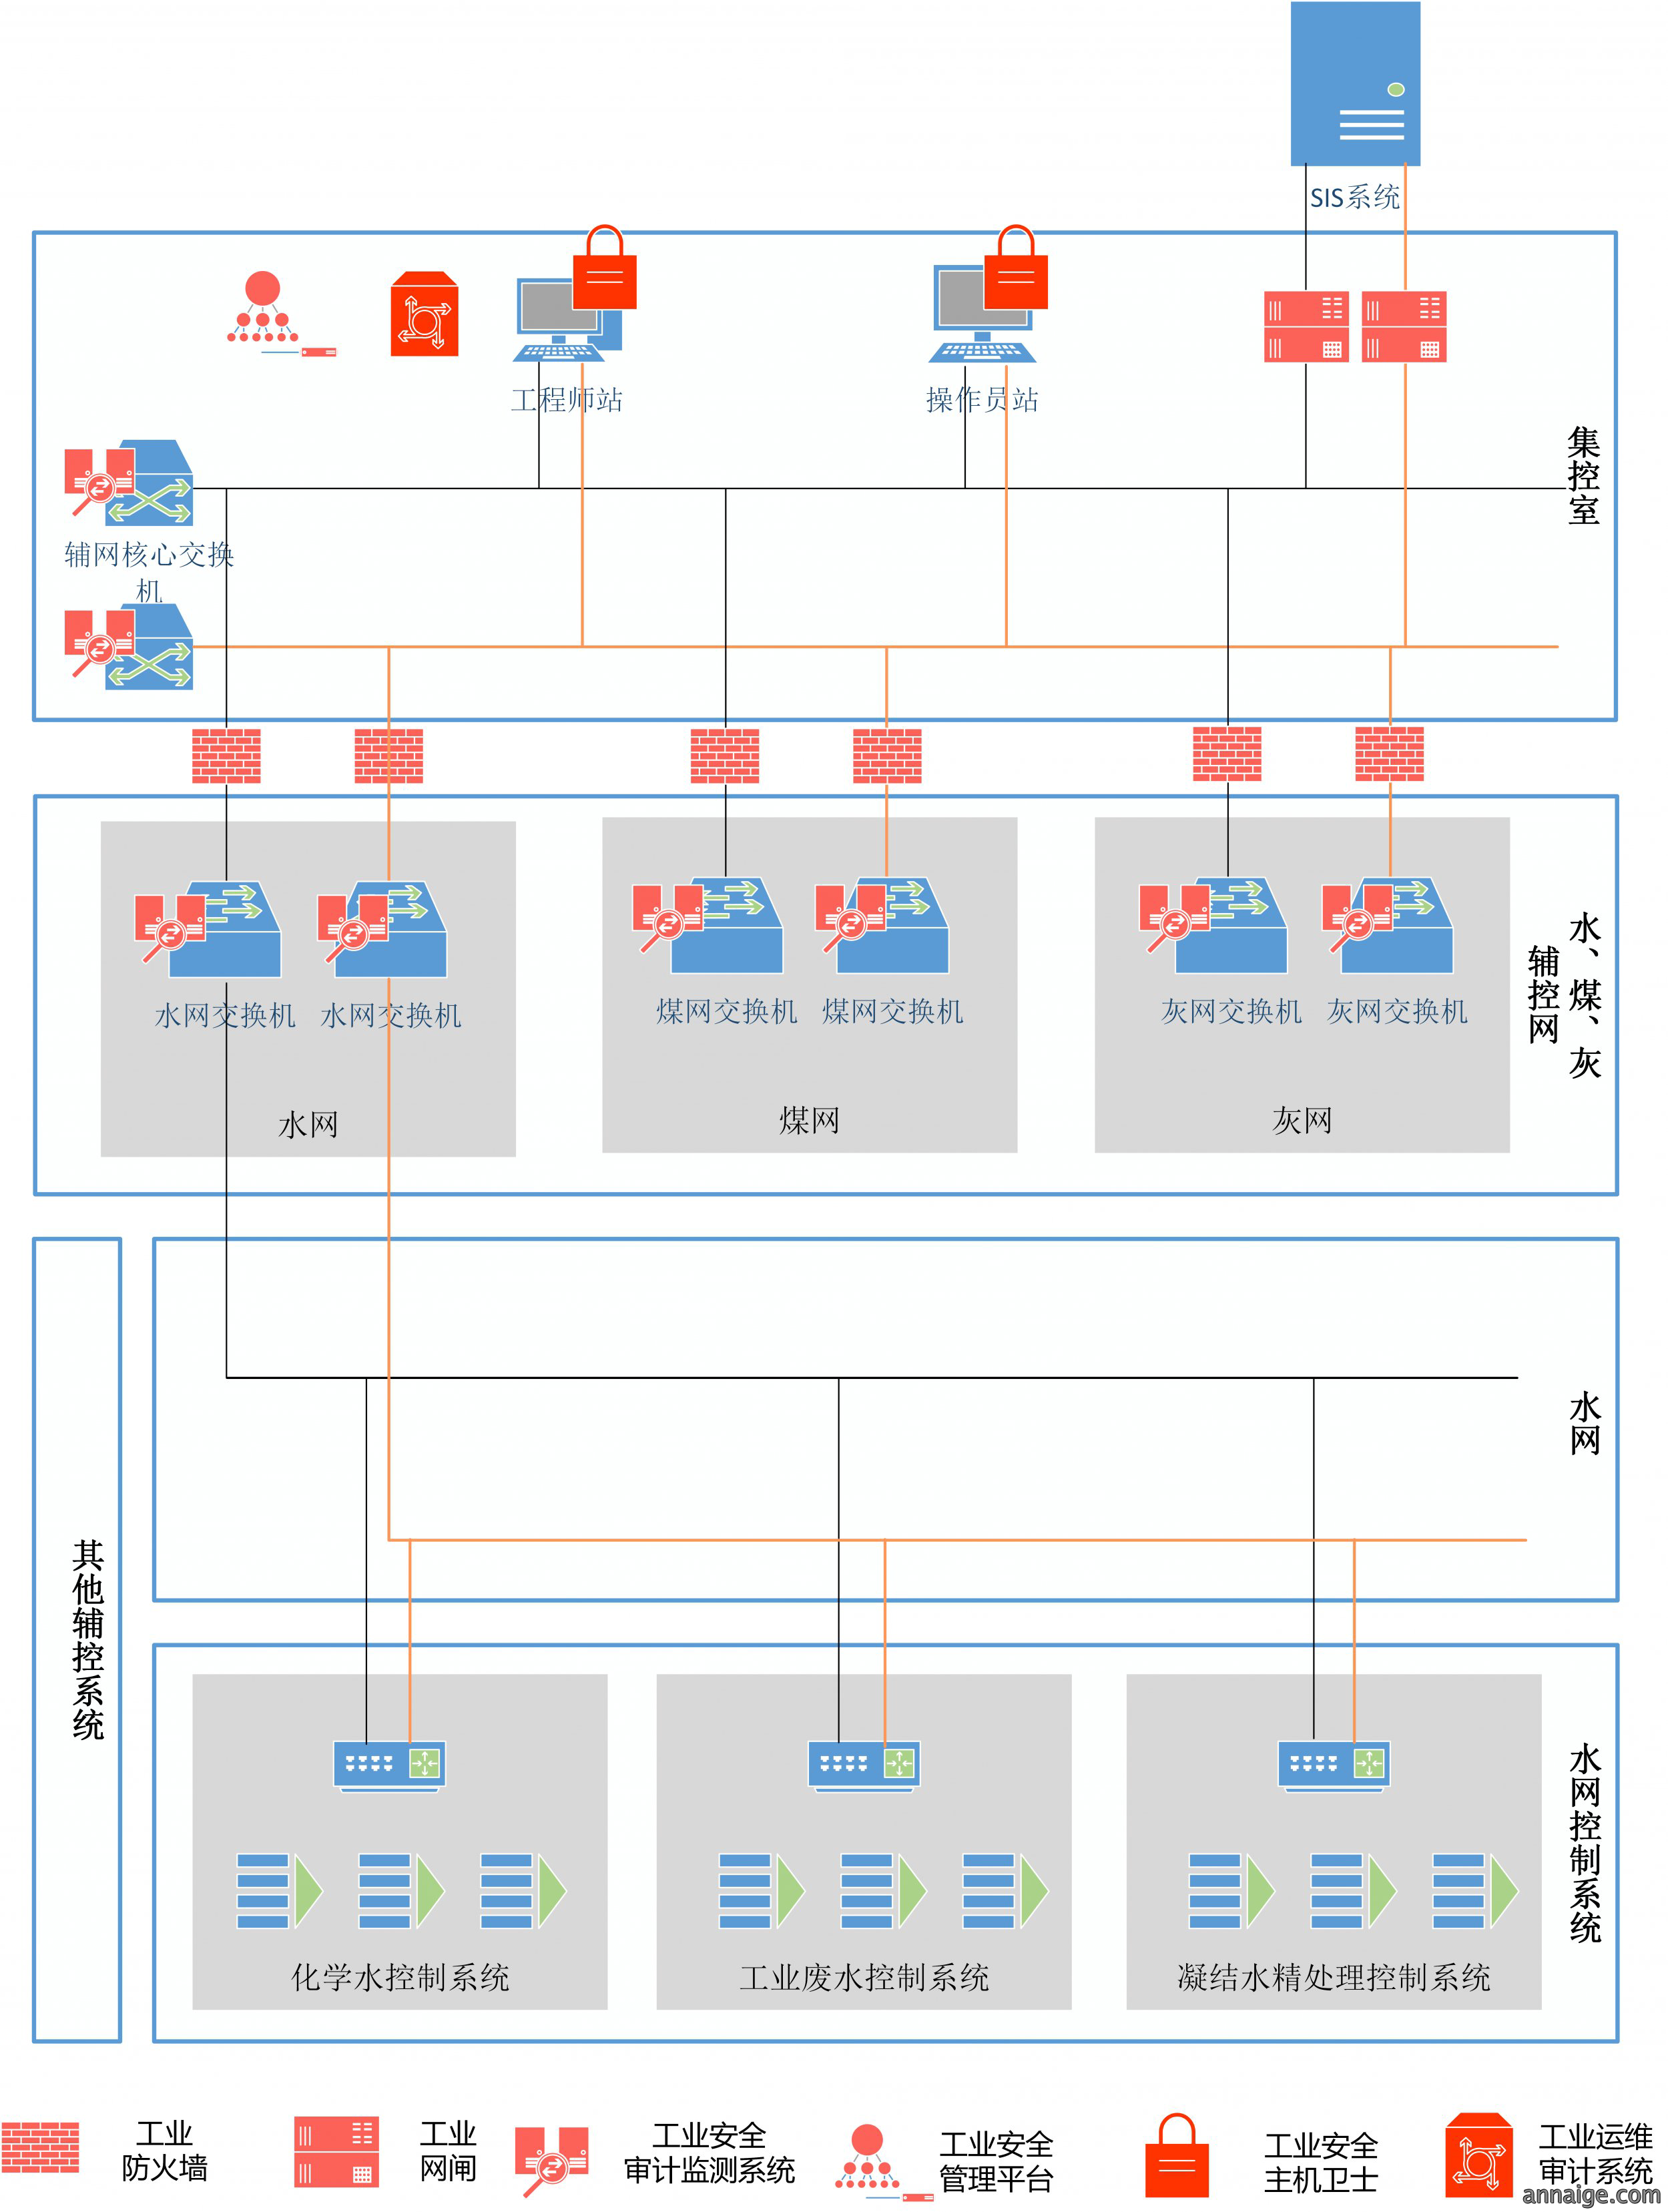
•物理隔离
在生產控製網與SIS之間部署工業網闸進行(xing)物理(li)隔离。通過“2+1”物理結構、私有安全协議以及基於Linux操作(zuo)系統(tong)開发的OPC采集和轉发功能和工控协議應(ying)用層指令級(ji)“4S”深度防護(hu)技術,實現多種工業协議、数據(ju)的(de)安全可信轉发。
•边界與區域隔离
在辅控網與集控室之間(jian)部署工業防(fang)火牆。利用“4s”安全防護技術以及“白名單”機製,對工控(kong)指令(ling)、数據進行深(shen)度檢(jian)測和過滤,及(ji)時发現可疑指令和恶意数據,保障控製指(zhi)令及生產(chan)数據安全。同時阻止區域間的越權访問,病毒(du)、蠕虫擴散(san)和入侵,將危险源控(kong)製在(zai)有限範围内。
•主機安全防護
采用工業安全主機衛士,對工業主機软件運行以及系(xi)統配置進行安全加固,阻止非(fei)法软件的(de)滋生與傳播。
•運維安全審計
在(zai)工業控製網絡核心交换機部署工業運維審計系統,對本地及第三方(fang)運維行為(wei)進行安全審計,防止病毒、木馬以及恶意攻擊通過(guo)運維過程带(dai)入工業網絡,對(dui)工業業務產生影(ying)響。
•工控網絡监測與審計
分別在辅網核心交换機和辅控網(wang)交换機處部署工(gong)業安全審計监測系統,進行全局监測和區域监測,實現(xian)从區域到全(quan)局的分層、分級监控體系,及時发現各種违規行為(wei)和病毒、黑客的攻擊行為。
•統一安全管理
通過工業(ye)安(an)全管理平臺實現對工控安全設備的集中管理、拓扑管理、設備状態监控、安全告(gao)警、安全配置及(ji)安全策略管理,並通過安全威胁、事件归一化處理和關聯分析,實現對(dui)全局工控安全的事件追溯(su)、態勢(shi)感知和動態響(xiang)應。
聯系方式
地址:北京市昌(chang)平區北清路1號院(yuan)4號楼15層1501内1501-16
電話:010-81772820
銷售郵箱:[email protected]
售后郵箱:[email protected]
中華人民共和國工業和信息化部、中華人(ren)民(min)共和國國家互聯網信息辦公室、中國(guo)網絡安全產業聯盟以及北京市經濟和信息化局等相關部門機(ji)構,在推動信息(xi)產(chan)業发展、
關注我們
英賽克微信公衆號
copyright © 英賽克科技(ji)(北京)有限公司(si) 版權所有