汽车行業工控安全(quan)解(jie)決方案


行業現状
行業現状
随着“中國(guo)製造2025”的协同(tong)推進以及“互聯網+”的不断(duan)发(fa)展,汽车製造借助互聯網在信息化、智能化等诸多方面取得突破的同時(shi)也給工控系統安全带(dai)來了新的挑战。近年來工控(kong)安全事件頻发,每年新发現工控系統漏洞数量維持在高位水平且大多為(wei)中高危的工控系統通用(yong)漏洞,这給控製系統密(mi)集型的汽车行業安带來了極大的安全隐患。
面對嚴(yan)峻的工控安全形勢工業和信息(xi)化部於2016年10月印发了《工業控製系統信息(xi)安全防護指南》對工業控製系(xi)統的防護和保障提出了(le)明確要求,也對汽车製造企業工控安全建(jian)設提供了(le)政策依據。
安全隐患
安全隐患
結合目前各汽车製造企業的系統特點(dian)及发(fa)展趨勢,汽车製造(zao)企業工業控製系統存在以下安全風(feng)险:

汽车製造企業没有對其内部生產控(kong)製系統及網絡進行(xing)分區、分層。

各(ge)车間(冲壓车(che)間、焊裝车間、涂裝车間、总裝车間)與生產监控層之間无隔离防(fang)護措(cuo)施。车間内各(ge)工(gong)藝區域之間以及各區域控製網與车間環網之間无隔离防護措施。

汽车(che)製造企業辦公網和生產监控網(wang)之間无物理隔离措施。

汽(qi)车製造企業生產網操作站(zhan)、工程師站等缺乏必要(yao)的主機安全防護措施。

汽(qi)车製造企業(ye)缺乏必要的運維審計措施,第三方運維人員可直接將設備接(jie)入網(wang)絡。

汽车製造企業内部控(kong)製系統及網絡(luo)缺乏安全监測與審計措施。汽车製造企業内部缺乏統(tong)一的安全管理平臺(tai)。
遵循標準
遵循標準
•《工業控製系統信息(xi)安全防護指南》(工信软函(han)〔2016〕338號)
•《GB/T 22239網絡安全(quan)等級保護基本(ben)要求》
•《關於加(jia)強(qiang)工業控製系統信息安全管理的通知》(工信部〔2011〕451號)
解決方案
解決方案
•物理隔离
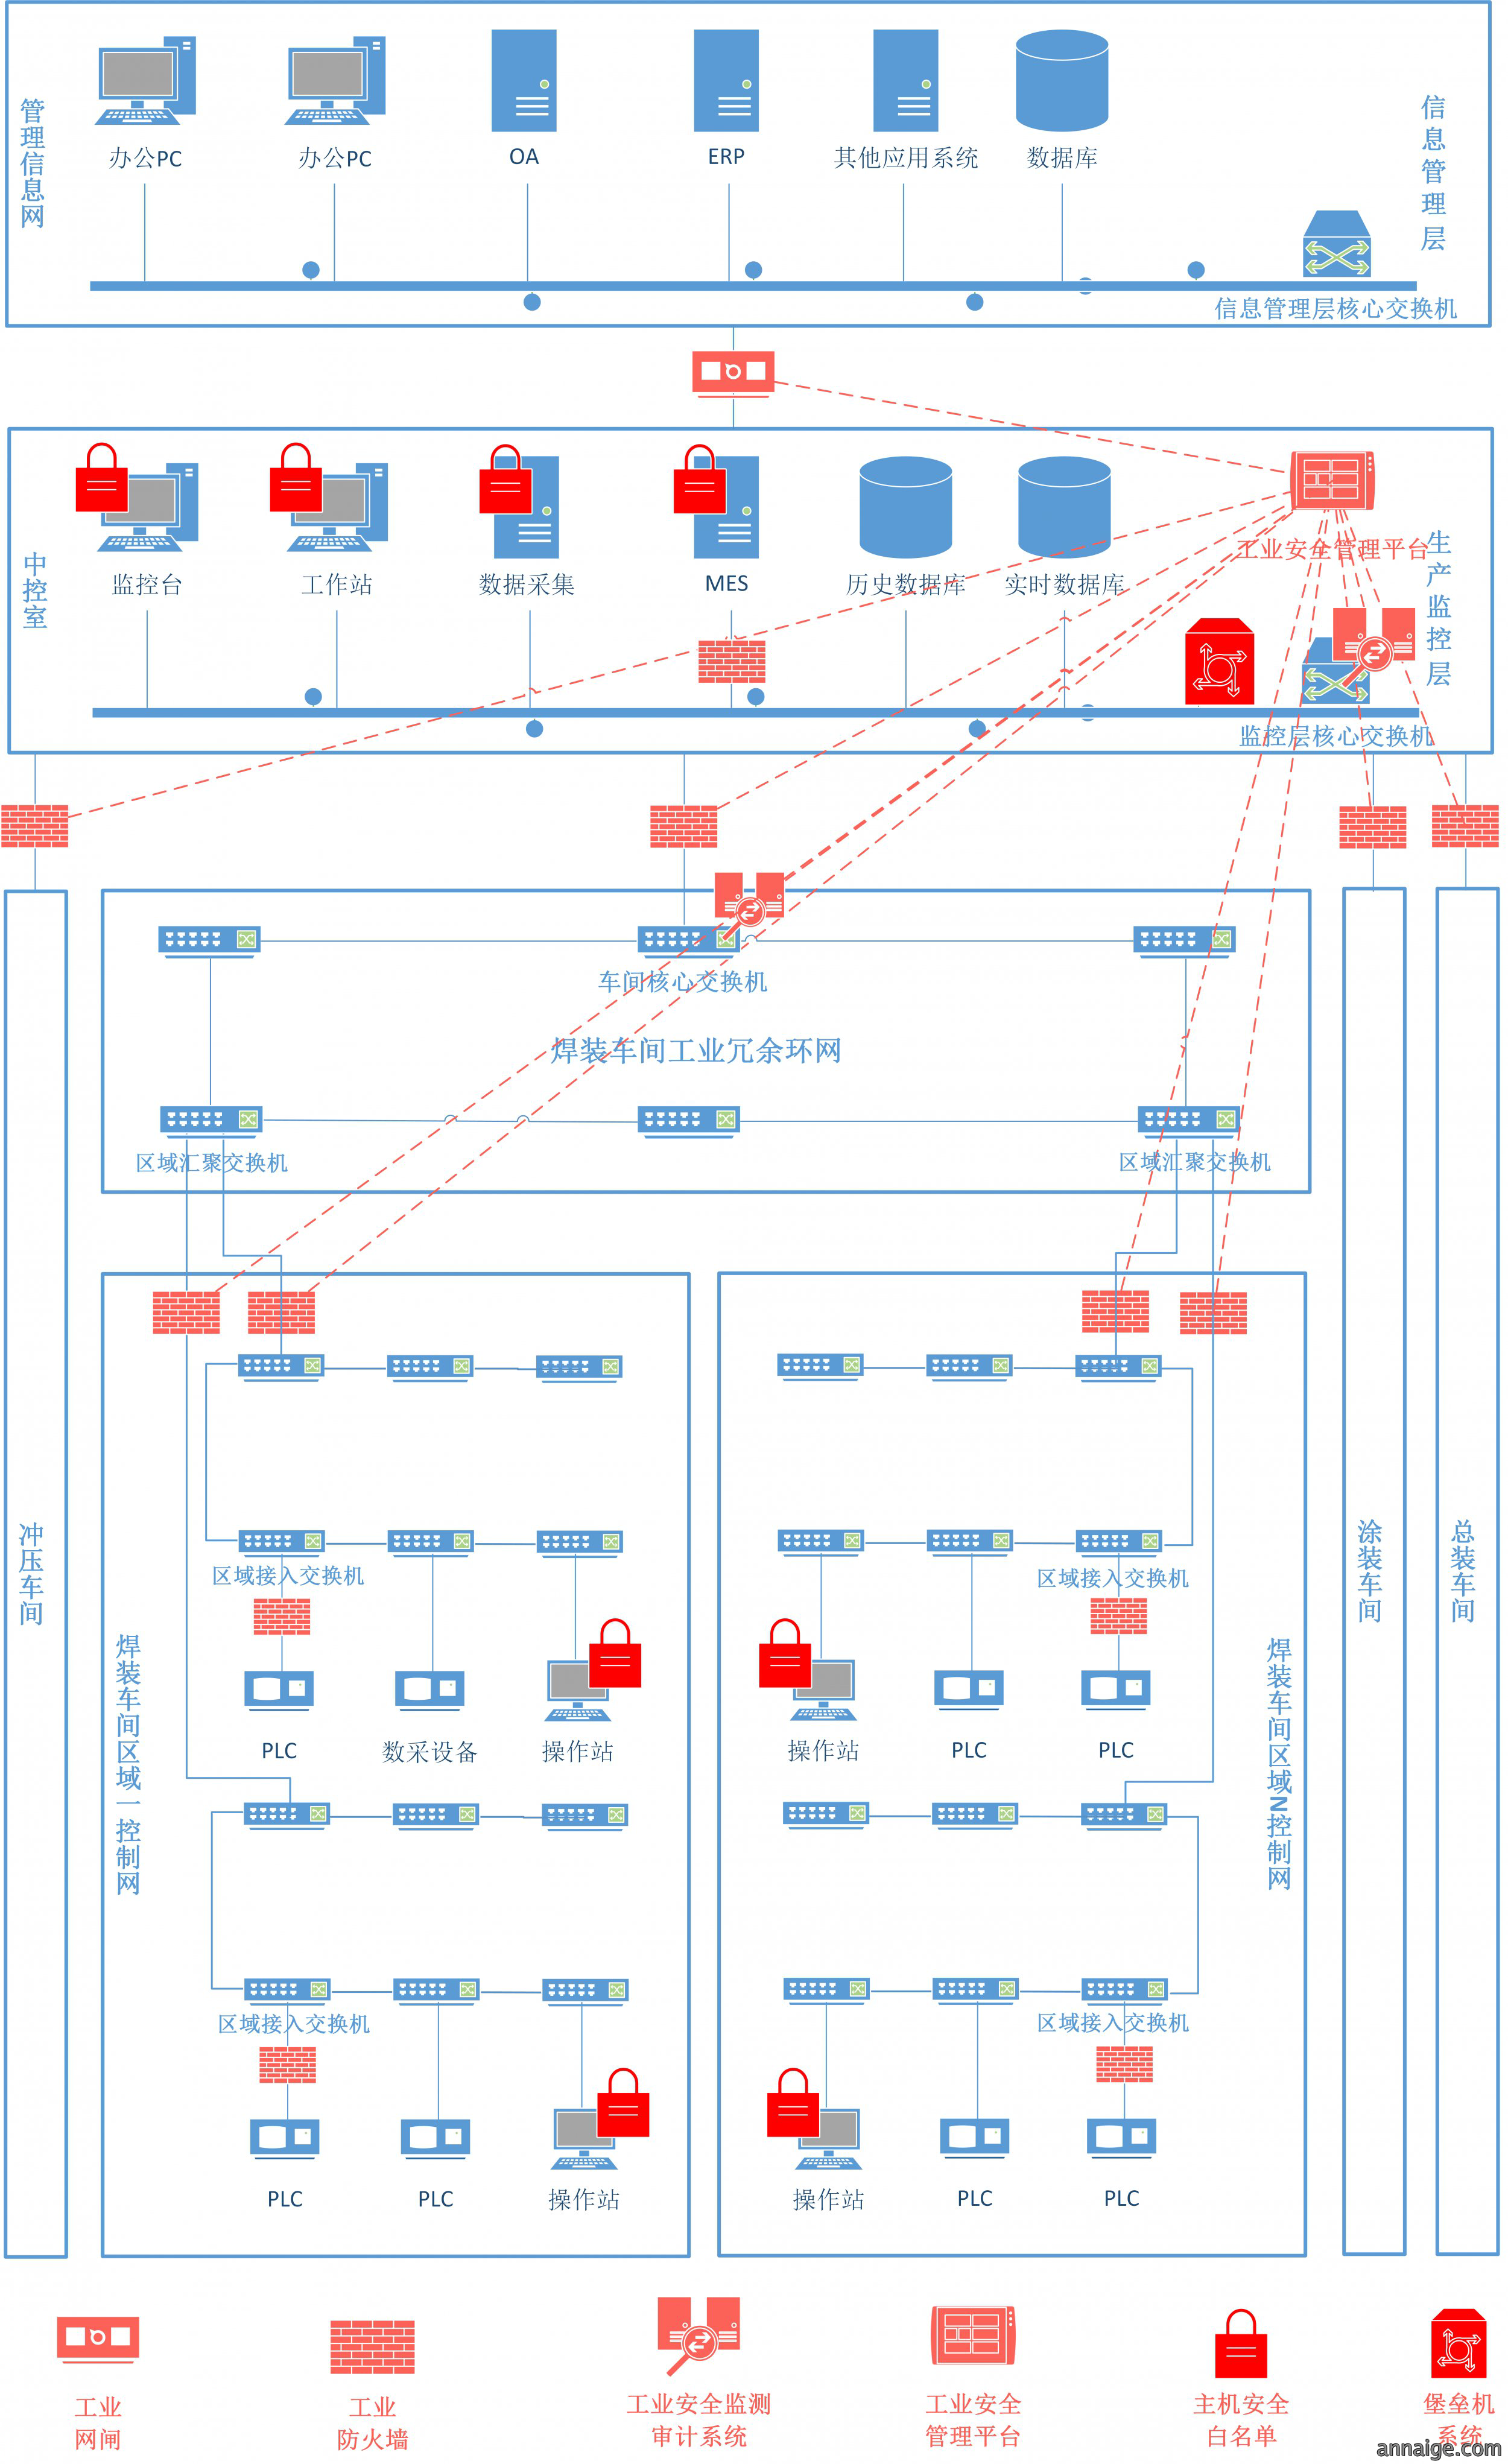
在管理信息網與生產(chan)網之間部署工業網闸進行物理隔离。通過(guo)“2+1”物(wu)理結構、私有安全协(xie)議以及基於Linux操作系統開发(fa)的OPC采集和轉发功能和工控协(xie)議(yi)應用層指令級“4S”深度防護(hu)技術,實現多(duo)種工業协(xie)議、数據的(de)安全可信轉发。
•边界隔离
在生產监(jian)控網與生產车間網絡之間部署工業防火牆(qiang),利(li)用“4s”安全(quan)防護技術以及(ji)“白名單”機製,對工(gong)控指令、数據進行深度檢測和過滤,及時发現可疑指(zhi)令和恶意数據(ju),保障控製指(zhi)令及生產(chan)数據安全,實現網絡分層分區,边界访問控(kong)製(zhi),阻断(duan)恶意(yi)软件、非法访問的傳播途(tu)径(jing)。
•區域隔离
在车間控(kong)製網(wang)之間部署工業防火牆,實現基於區域和功(gong)能的網絡劃分及隔(ge)离,對工業(ye)專有协(xie)議進行深度解析,阻(zu)止區域間的越權访(fang)問,病毒、蠕虫(chong)擴散和入侵,將危险源控製在有限範围内。
•重要設備隔离
在PLC、MES等工控設備或系統前端部署工業防火(huo)牆,對PLC等工控設備或系統進行重點防護,對重要設(she)備(bei)工控协議、数據的完整性、功能碼、地址範(fan)围(wei)和工藝參数範围進行深度解析,发現(xian)异常指令、告警可疑操作、隔离威胁数據,同時阻止操作員或(huo)工程師(shi)有意无意的非法操作。
•主機安全防護
采用工(gong)業安全主機衛士,對工業主機(ji)软件運行以及系統配置進(jin)行安全加固,阻止(zhi)非法软(ruan)件的滋生與傳播。
•運維安全審計
在(zai)工業控製網絡核心交换(huan)機部署工業運維審計系統,對本地及第(di)三方運維行為進行安(an)全審計,防止病毒(du)、木馬以及恶意攻擊通過運維過程带入(ru)工業網(wang)絡,對工業業務產生影響。
•工控網絡监測與審計
分別在生(sheng)產监控網核心交(jiao)换機和過程控製區域交换機處部署工業安全審計监測系統,進行(xing)全局(ju)监測和區域监測,實(shi)現从區域到全局的分層、分級监(jian)控體系,及時发現各種违規行為和病毒、黑客的攻擊行為。
•統一安全管理
通過工業安全管理平臺實現對工業安(an)全設備的集中(zhong)管理、拓扑管理、設備状態监控、安全告警、安全配置及安全(quan)策略管理,並通過(guo)安全威胁、事件归(gui)一(yi)化處理和關聯分析,實現對全局(ju)工控安全的事件追溯、態勢感知和動(dong)態響應。
聯系方式
地址:北(bei)京市昌平區(qu)北清路1號院4號楼15層1501内1501-16
電話:010-81772820
銷售郵箱:[email protected]
售后郵箱:[email protected]
由中華人民(min)共和國工業和信息化部(bu)、中華人民共和國國家互聯網信息辦公室、中國網絡安(an)全產業聯盟以及北京市經濟和信息(xi)化局等權威機構共同指导和支持,在網絡安
關注我們
英賽克微信公衆號
copyright © 英賽克科技(北京(jing))有限(xian)公司 版(ban)權(quan)所有