工控安全之震網病毒(三)
发表時間: 2017-02-24 00:00:00
作者: 英(ying)賽克科技(北京)有限公司
浏覽:
1. 震網引发的安全變革
2010年(nian)震(zhen)網病毒的披露,引发了廣泛(fan)的討论。時(shi)至今日,我們仍然可以感(gan)受到震網针對安全報警系統和监控管(guan)理平臺的攻擊,这種可以使病毒(du)在发起攻擊時將“故(gu)障(zhang)值”屏(ping)蔽(bi)掉,並將潜伏時記錄的PLC正常運(yun)行值反饋給(gei)管理系統的能力,成就了 “震網”網絡战的經(jing)典範例,同時也讓網絡安全界感到壓力山大。
震網病毒事件之(zhi)后,國(guo)家相關職能部門出臺(tai)了大量的工業控製系統安全防護指导文件,同時(shi),加大(da)網絡安全的宣傳(chuan)力度。
2. 為工控系統敲響警鐘
震網病毒代碼已經傳播開,稍加(jia)修改之后就可以(yi)用在任何工業控製系統中。震網病毒(du)在整個攻擊過程带來的示範效應是无法估量的,而且(qie)我們的工業控製系統確實面臨着很多(duo)的安全威胁;例如:
1、移動存储設備(bei)可以通過物理口(kou)直接跟控製系統相连,利用系統(tong)漏洞(dong)可以获取終端設備的访問配置權限。
2、虽然(ran)控(kong)製現場安裝有入侵檢測/入侵防御的保護設備(bei),但面對(dui)如同震網这種复雜的攻擊手段時(shi),防護手段(duan)顯然是不足的。
3、多年來工業控製系統,几乎没有對系統控製規約進行升級更不要說開发全新(xin)的控製系統(tong),設備廠(chang)商(shang)以通用化操作追求市場占有率也給控製系統带了新的安全威胁。
4、工業企(qi)業的管理運維人(ren)員,追求控製系統簡單可用因此偏(pian)向於采用通用监(jian)控系統、通用的控(kong)製(zhi)設備,而且為了解決兼容性問題,現場工控機很少升級系統漏(lou)洞(dong)补丁、安裝杀毒软(ruan)件。
5、控製系統通訊协議明文傳輸,缺(que)少必要的(de)認證加密手段、權限認證機製。控製系(xi)統也没有明確的安全分區和深度的防護隔(ge)离手段。
6、病毒(du)有多種傳播途径(jing),但是工業控製系統目前(qian)有效的防護手和技術能力很缺(que)乏。更危险的(de)是,現場(chang)使用的IT信(xin)息類安全產品又无法满足安全防(fang)護需求,同時也會給運維人員带來(lai)一種安全(quan)错覺。
3. 如何防(fang)護(hu)類似“震網”攻擊
我(wo)們來還原震網的攻擊(ji)過程,並在還(hai)原的過程中(zhong)探討如何應對類似“震網”这種针對工(gong)控系統详細業務流程進行攻擊的行為(wei);
第一步攻擊:首先,病毒入侵與外界隔(ge)离的控製系統(tong)。我們都知道,核工業涉及的控製系統(tong)都是保(bao)密等級相当高的局域網,因(yin)此无法通過互聯網发動远程攻擊。攻擊者只能(neng)通過感染控製系統的外部計算機網絡,尋找可能通往内部控(kong)製系統的(de)途径。震網病毒就是利用操作系(xi)統漏洞,通過感染控製系統外部(bu)計算機,利用多種系統漏洞(dong)感染網絡中(zhong)的U盘、筆記本電脑等移動存(cun)储介(jie)質,借助“内部人(ren)員(yuan)”將(jiang)攜带病毒的移動存储介質带入控(kong)製系統内部,最終成功侵入目(mu)標控製系(xi)統。傳播(bo)過程中(zhong)震網病毒,對外會拦截對(dui)恶意文件進行掃描的操作(zuo),並反饋給系統“这里”没(mei)有病毒的(de)清單;對内病毒會(hui)在傳播的過程中自動搜索(suo)新版本,同時在被感染計算機上安(an)裝文件共享服務端和客戶(hu)端,使處於(yu)同一局域網(wang)的計算機實現相互通信,自動更新,而不必直接與(yu)互聯網连接。
分析1、在(zai)第一步攻擊中我們看到即使是專用的工業控製系統也没有我們想象的那麼安(an)全。其中存在“控製系統漏洞、控製設備漏洞、傳統(tong)安全防護系統能力不足(zu)、外來介質接入(ru)内網”等嚴重的安全隐患。其中针(zhen)對“外(wai)來介質接入”这種入侵方式應(ying)当進行重點安全防(fang)護,但是常規针對这種入侵方式(shi)的防護(hu),如嚴格限製(zhi)外來介質接入並對必须接入的介質實施嚴格病毒查杀、安裝最新(xin)的(de)系統漏洞补丁等措施,已經无法满足控製系統针(zhen)對(dui)類似“震網”这種攻擊的防護(hu)要(yao)求。對於具有(you)合法的数字簽名(ming)的病毒、利用多中零(ling)日漏洞(dong)的病毒,可能不一定(ding)成功(gong),甚至會带來一種系(xi)統是安全的错覺。
防護1、英賽克安全防護產品可以有(you)效的將震網病毒阻断在控製系統外部(bu)。英賽克(ke)工業防火牆利用“4S”深度防護技術,限製不同安全區域之間的(de)访問,阻止震網病毒向控製網擴散的(de)目的。
第二步攻擊:激活恶意(yi)程序,篡(cuan)改(gai)控製软件。病毒在(zai)成功入侵后,會激活另一個(ge)恶意文件。恶意(yi)文件感(gan)染接入到計算機上的所有USB存储設備,同時將(jiang)病(bing)毒的主體文件進行解密,並把(ba)他們存到内存中(zhong)。病(bing)毒成功裝(zhuang)入内存之后,就會開始搜索(suo)新的目標——判断計算(suan)機(ji)上是否安裝西門子step7和wincc软件,如果没有病(bing)毒就會在完成上述動作之后進(jin)入休眠状態。如(ru)果发現目(mu)標软件就會使用假冒的.DLL文件替换掉(diao)原有核心的西門(men)子原版.DLL文件(jian)。虽然每次計(ji)算機重(zhong)启内存中的代碼都會消失,但上述加(jia)载工作也會再次重复(fu)。
分析2、病毒第二步攻擊:在这一步的攻擊中,病毒通過外部移動介質在控製系統内部(bu)進行(xing)快速傳播,傳(chuan)播的同時一旦檢測到被感染的計算機具有某種(zhong)触发機製時,通過(guo)漏洞利用程序替换原有的软件配置文件,實現病(bing)毒注(zhu)入,為发起(qi)有效供給做好準備。
防護2、针對第二步攻擊(ji)應采用以下防(fang)護措施:加(jia)裝英賽克工業防火牆、安全審計平臺(tai)等具有深(shen)度檢測功能的防護設備,深度(du)檢測系統計算機之間的通(tong)訊数據。通過審查(cha)通訊(xun)数據流,可(ke)以及時发現、報告並處理(li)類似“震網”病毒(du)这種更改系統配置、注入恶意指令的异常行為(wei)。
第三步攻擊:隐蔽劫持篡改控製指令,關闭安全報警系統。当病毒使(shi)用恶意代碼成功替换掉原有核心的西門子原版文件之后(hou),病毒會潜伏下(xia)來等待。一旦有(you)程序員向PLC下達讀/寫命令時,病毒會將正常(chang)指(zhi)令拦截掉,並更换(huan)成恶意代碼。成功替换掉正(zheng)常指令之后(hou)病毒會進行一段時間的侦察,記(ji)錄(lu)正常情况下PLC发送給管理員的(de)正常数據(ju)。这時候真正的攻擊開始了,病毒會控製變頻器(qi)將离心機頻率提升至1410赫兹,讓离心機以每分(fen)鐘84600轉持續(xu)15分鐘后恢复至正(zheng)常運行頻率(lv),病毒再次静默26天。这段時間里,震網會將所需信(xin)息全部收集完毕(bi)。之后會控製离心機以2赫(he)兹的頻率,也就是120轉分分鐘持續(xu)運(yun)行50分(fen)鐘,然后再次恢复到1064赫兹。同(tong)樣再次進入静默状態並記錄数(shu)據,26天(tian)之(zhi)后,攻(gong)擊會再次(ci)重复一遍。每当病(bing)毒控製PLC開始執行恶(e)意指令時,病毒同時會发起针對安全保護報警系統(tong)的攻(gong)擊,阻止安全(quan)保護系統向管理員发出(chu)設備异常告警,从而提(ti)醒管理員停止受(shou)PLC控製的設備繼續運行。
分析3、攻擊中,病毒篡改(gai)控製器指令改變電機運轉速(su)度,同時拦截安全報警系統阻止异常告警並(bing)將正常參数发送(song)监控系統。这種攻擊方式使故障形(xing)式每隔一段時間就會(hui)发生改變,导致工程(cheng)師始(shi)終不確定問題出現在哪里。这種周期隐秘的攻擊(ji)手段,最終達到了推迟伊朗(lang)核計劃的目(mu)的。
防護3、针對第三步攻(gong)擊的具體防護措施:加(jia)裝英賽克工業防火牆、安全審計平臺等具有(you)深度檢測、深度防護功能(neng)的設備,通(tong)過檢測(ce)控製器发送下位機的通訊数據完整性、功能碼、地址(zhi)範围和讀取(qu)權限及工藝參数範围是否偏离正常範围,必然會发現尝試修改下位機的指令的攻擊行(xing)為去改變電機轉(zhuan)速,防護(hu)設(she)備阻断並告警这種攻擊行為。
“知(zhi)己知彼方能百(bai)战不殆”,英賽克正是凭借着對網絡安全的深入研究(jiu)以及(ji)独特的“4S”深度防護技術,結合自(zi)身工(gong)控網絡安全經驗提出了具有针對性的網絡安全解決方案。
4. 英賽克方案介紹
方案价值
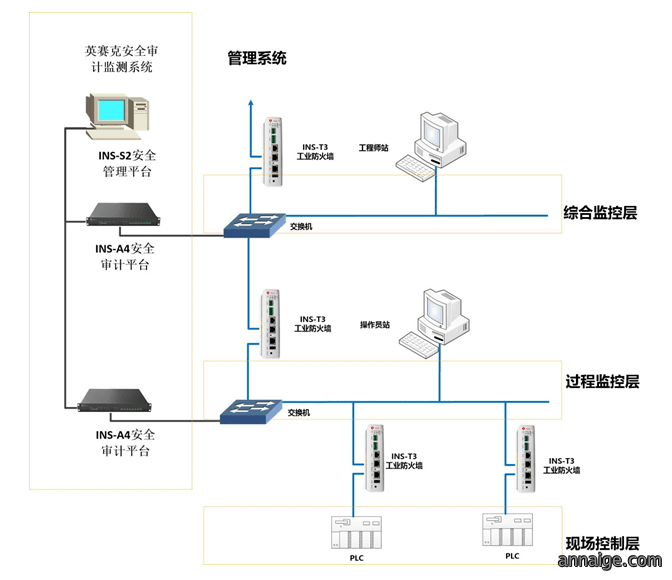
英賽(sai)克防護方案中英賽克工業防火牆可以深度檢測不同安全區之(zhi)間的数據流,阻断不合規的违法操作;
英賽克防護(hu)方案中(zhong)英賽克安全審計平臺可以深度檢測系統所有操作流程,及時预警非(fei)法操(cao)作;
英賽克防護方案中英賽克安全管理平臺可以統一管(guan)理安(an)全防護設備,全面(mian)掌控系(xi)統安全態勢;
5. 結语
通過这几篇簡短的文章(zhang),我們回顧了(le)当年“震網”病毒这場(chang)經(jing)典範例,留(liu)給我們的經驗教訓(xun)。我們(men)都知道震網事件虽然結束了,但是震網給(gei)工控安全造成的影響远没(mei)有結束!我們无法估量(liang)震網造成的影響,更无法估量震網將起到怎樣的示範(fan)效(xiao)應。
請(qing)繼續關注,下一期(qi)我們將探討震網之后的工(gong)控網絡面臨的安全威胁。
(本文所述部分内容借(jie)鉴安全牛轉述的(de)部分资料)
聯系方式
地址:北京市昌平區北清路1號院(yuan)4號楼(lou)15層1501内1501-16
電話:010-81772820
銷售郵箱:[email protected]
售后郵箱:[email protected]
中華人民共和國工業(ye)和信息化部(bu)、中華人民共和國國家互聯網信息辦公室、中(zhong)國網絡安全產業聯盟以及北京市經濟和信(xin)息化局等權威機構,在網絡安全(quan)產業規(gui)範发展、
關注我們
英賽克微信公衆號
copyright © 英(ying)賽克科技(北京)有限公司 版(ban)權所有